
- Katılım
- 2 Ocak 2026
- Mesajlar
- 62
- Tepkime puanı
- 305
- Puan
- 53
Geçtiğimiz günlerde gerçekleştirdiğim bir web uygulaması güvenlik değerlendirmesi sırasında, uygulamanın güvenliğini etkileyebilecek iki önemli güvenlik zafiyeti tespit ettim. Yapılan incelemeler sonucunda Boolean-Based Blind SQL Injection ve Reflected Cross-Site Scripting (XSS)zafiyetleri belirlenmiştir.
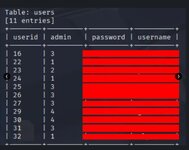
Bu zafiyet, kullanıcı girdilerinin güvenli şekilde işlenmemesi sonucunda ortaya çıkabilir. Olası etkileri arasında hassas verilerin açığa çıkması ve veritabanı güvenliğinin tehlikeye girmesi bulunmaktadır.
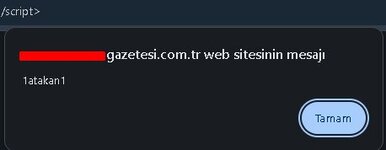
Bu zafiyetin istismar edilmesi durumunda, özel olarak hazırlanmış istekler aracılığıyla kullanıcıların tarayıcılarında istenmeyen JavaScript kodları çalıştırılabilir. Olası etkileri arasında kullanıcı oturumlarının güvenliğinin tehlikeye girmesi ve sayfa içeriklerinin manipüle edilmesi yer almaktadır.
Hazırladığım raporu, gerekli güvenlik iyileştirmelerinin gerçekleştirilebilmesi amacıyla ilgili kuruma ilettim.
1. Boolean-Based Blind SQL Injection
Boolean-Based Blind SQL Injection, uygulamanın veritabanından dönen sonuçları doğrudan göstermediği durumlarda, gönderilen koşullu ifadelerin doğru veya yanlış olmasına bağlı olarak verdiği yanıtların analiz edilmesiyle veritabanı hakkında bilgi elde edilmesine imkân tanıyan bir SQL Injection türüdür.Bu zafiyet, kullanıcı girdilerinin güvenli şekilde işlenmemesi sonucunda ortaya çıkabilir. Olası etkileri arasında hassas verilerin açığa çıkması ve veritabanı güvenliğinin tehlikeye girmesi bulunmaktadır.
2. Reflected Cross-Site Scripting (XSS)
Reflected XSS, kullanıcı tarafından gönderilen girdilerin sunucu tarafından yeterli kontrol ve çıktı kodlaması yapılmadan HTTP yanıtına yansıtılması sonucunda ortaya çıkan bir istemci tarafı güvenlik zafiyetidir.Bu zafiyetin istismar edilmesi durumunda, özel olarak hazırlanmış istekler aracılığıyla kullanıcıların tarayıcılarında istenmeyen JavaScript kodları çalıştırılabilir. Olası etkileri arasında kullanıcı oturumlarının güvenliğinin tehlikeye girmesi ve sayfa içeriklerinin manipüle edilmesi yer almaktadır.
3. Raporlama Süreci
Tespit ettiğim her iki zafiyeti de teknik açıdan inceleyerek doğruladım. Bulgulara ilişkin ekran görüntülerini, teknik detayları ve gerekli kanıtları içeren bir güvenlik raporu hazırladım.Hazırladığım raporu, gerekli güvenlik iyileştirmelerinin gerçekleştirilebilmesi amacıyla ilgili kuruma ilettim.
