
- Katılım
- 4 Ekim 2026
- Mesajlar
- 8
- Tepkime puanı
- 4
- Puan
- 3
Eğer bu anlatııklarım size bir bakış açısı kazandırdıysa ne mutlu bana yorum yapmanız benim için önemli şimdiden teşşekürler bu benim ilk yazım  kusurum varsa affola
hedefe fuzzing yapılan hatalarıda size aktarmak istiyorum;
Öncelike
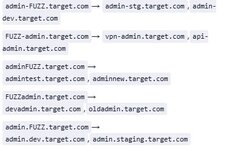
Alt alan adları için fuzing yaparken kendinizi tek bir kalıpla sınırlamayın. Örneğin, belirli bir alt alan adını hedefliyorsanız admin, tüm olası varyasyonları çalıştırın:
Permütasyonlar
Örnek :
---------------------------
Yaklaşımımızı hedef kitlenin teknoloji yığınına uyarlamak, önemli ölçüde daha fazla içerik bulmamıza yardımcı olacaktır. Bu, yalnızca kelime listesinin kendisi için değil, aynı zamanda test ettiğimiz uzantılar ve adlandırma kalıpları için de geçerlidir.
IIS hedeflerinde, IIS uygulamalarının dahili rotalar ve sanal dizinler için sıklıkla bu adlandırma kalıplarını kullandığı göz önüne alındığında, kelime listesi girdilerine hedef alan adını ekleyerek veya başına ekleyerek alan adı soneki varyasyonlarını da araştırıyorum.
! Ama bu demek değilki sadece aspx,asp dll exe gibi bu uzantılar var , web dünyası çok karmaşık arka tarafta çalışan backende farklı bir uzantı tetiklenebilir
Sık kullanılan anahtar kelimelerden oluşan genel kelime listeleri genellikle fuzing için kullanılır; ancak bu tür kelime listelerinin sınırlı olduğunu ve anlamlı sonuçlar üretmeyebileceğini hatırlamak önemlidir. Örneğin, bazı teknolojiler genel bir kelime listesinin parçası olmayabilecek belirli bir adlandırma kuralı kullanır. Bunu, daha doğru sonuçlar elde etmemize yardımcı olabilecek daha alakalı kelime listeleri oluşturmak için avantajımıza kullanabiliriz.
Öncelikle şirket özelinde anahtar kelimeler içeren ilk listeyi ele alalım. Hedefi taramak ve sayfa içi anahtar kelimeleri ve URL'leri tokenleştirmek harika bir başlangıç noktasıdır. Neyse ki, bu kısmın tamamını otomatikleştirebilir ve hedefinizi tarayan ve sık kullanılan kelimeleri çıktı olarak veren açık kaynaklı bir araç olan CeWL'den yararlanabiliriz .
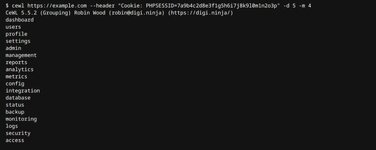
Sayfa içi metne dayalı özel kelime listeleri oluşturmak için CeWL'yi kullanın.
@TomNomNom tarafından geliştirilen ve URL'leri otomatik olarak tokenleştiren açık kaynaklı bir araç olan Tok sayesinde , yakalanan URL'lerin listesini ona zahmetsizce sağlayabilir ve olası anahtar kelimelerin bir listesini oluşturabiliriz.
İşte Tok'un kısa bir kullanım örneği:
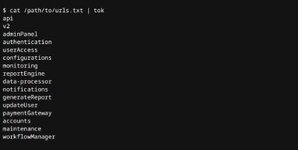
urls.txt toplamak için echo site.com| gau veya farklı crawler araçları olabilir
Getjswords, JavaScript URL'lerinin bir listesini alan, bunları getiren ve potansiyel anahtar kelimelerin bir listesini döndüren basit bir açık kaynaklı Python aracıdır. Oluşturulan bu anahtar kelimeler, gizli ve referanssız dosyaları, dizinleri ve uygulama veya API rotalarını keşfetmemize yardımcı olmanın yanı sıra parametreleri bulmamıza da yardımcı olabilir!
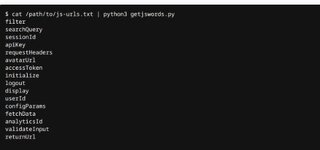
burdaki js-url listesi sitenin webarchive veya crawler ile bulunabilir örnek olarak gau,waybackurl,getJS araçları olabilir
--------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
Uzantıları ararken, birçok avcının gözden kaçırdığı birkaç değerli uzantıyı da mutlaka dahil ederim. .mdDosyalar listenin başında yer alıyor. Yapay zeka tarafından oluşturulan uygulamaların yükselişiyle birlikte, geliştiriciler ve yapay zeka araçları sıklıkla üretime dağıtılan Markdown dokümanları üretiyor. Bunun ötesinde, .db(SQLite veritabanları), .sql(veritabanı dökümleri), .env(yerel ortam değişkenleri), (yapılandırma dosyaları) ve , , ve .xmlgibi arşiv formatları da dahil edilmeye değer..7z.zip.tar.gz bu aslında sitenin hangi uzantıları kullanıldığını fark ederek anlaşılabilir
--------------------------
hedefte mutlaka test ettiğim dört önek deseni vardır, çünkü bunlar normal dizin kaba kuvvet saldırılarının gözden kaçırdığı şeyleri sürekli olarak yakalar:
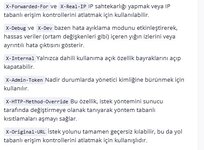
Başlıkları araştırırken, gizli davranışları sıklıkla ortaya çıkardıkları için listeme her zaman şunları dahil ederim:
Ffuf kullanarak sanal sunucuları tararken, tüm yanıt kodlarını eşleştirmeyi -mc allve boş yanıtları filtrelemeyi öneririm -fs 0. Bu, hiçbir şeyi kaçırmamamızı sağlar; bir 302yönlendirme, bir hata 403 Forbiddenveya hatta bir 500 Internal Server Errorhata bile araştırılmaya değer canlı bir sanal sunucuyu gösterebilir. 403Özellikle bir hata bir çıkmaz sokak değildir; korumalı uygulamalar genellikle halka açık sürümlerine göre daha zayıf güvenliğe sahiptir.
kusurum varsa affolahedefe fuzzing yapılan hatalarıda size aktarmak istiyorum;
Öncelike
Alt alan adları için fuzing yaparken kendinizi tek bir kalıpla sınırlamayın. Örneğin, belirli bir alt alan adını hedefliyorsanız admin, tüm olası varyasyonları çalıştırın:
Permütasyonlar
Örnek :
---------------------------
Yaklaşımımızı hedef kitlenin teknoloji yığınına uyarlamak, önemli ölçüde daha fazla içerik bulmamıza yardımcı olacaktır. Bu, yalnızca kelime listesinin kendisi için değil, aynı zamanda test ettiğimiz uzantılar ve adlandırma kalıpları için de geçerlidir.
ÖRNEK:IIS fuzzing
IIS ve ASP.NET hedefleri, teknolojiye özgü fuzzing'in neden önemli olduğuna dair iyi bir örnektir. Bu sunucular, Apache veya Nginx'in asla sunmayacağı dosya türlerini .asmx(eski SOAP web servisleri), .ashx(genellikle hata ayıklama işlevi için kullanılan genel HTTP işleyicileri), .aspx(ve unutmayın .aspx.bak), .asp(eski ama hala üretimde olan klasik ASP), .dll(sembolleri sızdırabilen derlenmiş ikili dosyalar) ve nadir durumlarda hatta .exe(kendi kendine barındırılan servisler) sunar.IIS hedeflerinde, IIS uygulamalarının dahili rotalar ve sanal dizinler için sıklıkla bu adlandırma kalıplarını kullandığı göz önüne alındığında, kelime listesi girdilerine hedef alan adını ekleyerek veya başına ekleyerek alan adı soneki varyasyonlarını da araştırıyorum.
! Ama bu demek değilki sadece aspx,asp dll exe gibi bu uzantılar var , web dünyası çok karmaşık arka tarafta çalışan backende farklı bir uzantı tetiklenebilir
1. Yanlış kelime listesi kullanmak
Sık kullanılan anahtar kelimelerden oluşan genel kelime listeleri genellikle fuzing için kullanılır; ancak bu tür kelime listelerinin sınırlı olduğunu ve anlamlı sonuçlar üretmeyebileceğini hatırlamak önemlidir. Örneğin, bazı teknolojiler genel bir kelime listesinin parçası olmayabilecek belirli bir adlandırma kuralı kullanır. Bunu, daha doğru sonuçlar elde etmemize yardımcı olabilecek daha alakalı kelime listeleri oluşturmak için avantajımıza kullanabiliriz.
Adım 1: Şirkete özel bir kelime listesi oluşturma
Öncelikle şirket özelinde anahtar kelimeler içeren ilk listeyi ele alalım. Hedefi taramak ve sayfa içi anahtar kelimeleri ve URL'leri tokenleştirmek harika bir başlangıç noktasıdır. Neyse ki, bu kısmın tamamını otomatikleştirebilir ve hedefinizi tarayan ve sık kullanılan kelimeleri çıktı olarak veren açık kaynaklı bir araç olan CeWL'den yararlanabiliriz .
Sayfa içi metne dayalı özel kelime listeleri oluşturmak için CeWL'yi kullanın.
2.URL anahtar kelimelerini ayıklama
Hedefe özgü anahtar kelimeler listesi oluşturmanın bir başka yolu da URL'leri tokenleştirmektir. Bu yöntemle, proxy müdahale aracımızdan topladığımız URL listesini içerik keşfi için kullanabileceğimiz anahtar kelimelere dönüştürebiliriz.@TomNomNom tarafından geliştirilen ve URL'leri otomatik olarak tokenleştiren açık kaynaklı bir araç olan Tok sayesinde , yakalanan URL'lerin listesini ona zahmetsizce sağlayabilir ve olası anahtar kelimelerin bir listesini oluşturabiliriz.
İşte Tok'un kısa bir kullanım örneği:
urls.txt toplamak için echo site.com| gau veya farklı crawler araçları olabilir
JavaScript dosyalarından anahtar kelimelerin çıkarılması
Hatta artık bir adım daha ileri giderek Getjswords gibi bir araç kullanarak JavaScript dosyalarından türetilen daha da özel anahtar kelimeler üretebiliriz.Getjswords, JavaScript URL'lerinin bir listesini alan, bunları getiren ve potansiyel anahtar kelimelerin bir listesini döndüren basit bir açık kaynaklı Python aracıdır. Oluşturulan bu anahtar kelimeler, gizli ve referanssız dosyaları, dizinleri ve uygulama veya API rotalarını keşfetmemize yardımcı olmanın yanı sıra parametreleri bulmamıza da yardımcı olabilir!
burdaki js-url listesi sitenin webarchive veya crawler ile bulunabilir örnek olarak gau,waybackurl,getJS araçları olabilir
--------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
Dosya uzantıları için (fuzzing)
Uzantıları ararken, birçok avcının gözden kaçırdığı birkaç değerli uzantıyı da mutlaka dahil ederim. .mdDosyalar listenin başında yer alıyor. Yapay zeka tarafından oluşturulan uygulamaların yükselişiyle birlikte, geliştiriciler ve yapay zeka araçları sıklıkla üretime dağıtılan Markdown dokümanları üretiyor. Bunun ötesinde, .db(SQLite veritabanları), .sql(veritabanı dökümleri), .env(yerel ortam değişkenleri), (yapılandırma dosyaları) ve , , ve .xmlgibi arşiv formatları da dahil edilmeye değer..7z.zip.tar.gz bu aslında sitenin hangi uzantıları kullanıldığını fark ederek anlaşılabilir
--------------------------
hedefte mutlaka test ettiğim dört önek deseni vardır, çünkü bunlar normal dizin kaba kuvvet saldırılarının gözden kaçırdığı şeyleri sürekli olarak yakalar:
- /.FUZZ: gizli nokta dizinleri ve nokta dosyaları ( .git/, .env, .DS_Store)
- /-FUZZ: bayrak stili gizli dizinler ( -backup, -old, -tmp)
- /~FUZZ: kullanıcı ana dizini ve tilde yedekleme dizinleri ( ~admin/, ~root/)
- /../FUZZ: üst dizinlere giden yol taraması
İlginç başlıkları belirleme
Başlıkları araştırırken, gizli davranışları sıklıkla ortaya çıkardıkları için listeme her zaman şunları dahil ederim:
Ffuf kullanarak sanal sunucuları tararken, tüm yanıt kodlarını eşleştirmeyi -mc allve boş yanıtları filtrelemeyi öneririm -fs 0. Bu, hiçbir şeyi kaçırmamamızı sağlar; bir 302yönlendirme, bir hata 403 Forbiddenveya hatta bir 500 Internal Server Errorhata bile araştırılmaya değer canlı bir sanal sunucuyu gösterebilir. 403Özellikle bir hata bir çıkmaz sokak değildir; korumalı uygulamalar genellikle halka açık sürümlerine göre daha zayıf güvenliğe sahiptir.

