Neler yeni
Bughane Academy

Bughane Academy, bug bounty, web güvenliği ve sızma testi alanında kendini geliştirmek isteyenler için kurulmuş Türkçe odaklı bir topluluktur.

Burada; gerçek güvenlik açıkları, recon ve exploit teknikleri, payload & bypass yöntemleri, araçlar, scriptler ve write-up’lar topluluk tarafından paylaşılır ve tartışılır.

Birlikte öğren, birlikte üret, birlikte güçlen.

Recon yapamayan Pentest de yapamaz

HTTP akışını sade bir şekilde anlatmanız da ayrı güzel olmuş. DNS’ten response kodlarına kadar temel mantığı bilmeden pentest yapmaya çalışmak gerçekten eksik kalıyor. Tool listesi de pratik ve uygulanabilir; özellikle subdomain + httpx kombinasyonu süreç yönetimi açısından çok mantıklı bir yaklaşım.
 
HTTP akışını sade bir şekilde anlatmanız da ayrı güzel olmuş. DNS’ten response kodlarına kadar temel mantığı bilmeden pentest yapmaya çalışmak gerçekten eksik kalıyor. Tool listesi de pratik ve uygulanabilir; özellikle subdomain + httpx kombinasyonu süreç yönetimi açısından çok mantıklı bir yaklaşım.
Güzel yorumunuz motive etti bizleri hocam🌷
 

Web Pentest’te Recon neden önemlidir neler kullanılmalıdır?​

​

1*yDZDSdfRMhEqpWZ3GPfUpw.png

Keşif-Recon konusu bir çok pentest alanında çalışan kişinin çok az önem verdiği bir aşamadır. Bir çok heyecanlı genç pentest alanında uzmanlaşmak isterken direkt XSS,HTML,IDOR, OPEN REDİRECT,No Rate Limit gibi zafiyetler arar ve bi kaç saatte sıkılıp hemen hedef değişir bu esnada hedefler arasında savrulur durur. Bir süreden sonra ben pentest işini başaramıyorum diyip bırakanı bile çok gördüm.

Peki Recon aşaması neden önemlidir ve pentestte yeri nedir?

recon (reconnaissance)
saldırının en stratejik fazıdır. Çünkü doğrudan exploit aşamasına geçilmez; önce hedef yüzey haritalanır.


Keşif işinde uzmanlaşmak, başkalarının sıklıkla gözden kaçırdığı gizli varlıkları, çok kritik verileri, Unutulmuş subdomainleri , xls-xlsx dosyaları, savunmasız uç noktaları ve hassas verileri ortaya çıkarmanıza olanak tanır.,


Siz; sistemin mimarisini çözmeden, iş işleyiş mantığına hakim olmadan profesyonel pentest yapamazsınız desem çok mu abartı olur bilmiyorum.

Değerli arkadaşlar sizler sistemin mimarisini çözmezseniz, hangi programlama dilleri kullanmış , hangi güvenlik duvarları devrede gibi meseleleri çözmezseniz hep üstten bir pentest yaparsınız ve bir süreden sonra kesinlikle tıkanırsınız, ilerleyemezsiniz.

Oturun aklınızı başınıza alın ve saatlerce recon yapın. @baldwin hocamla pentest yaparken saatlerce recon aşaması yaptığına şahit oldum. Çeşit çeşit toolar kullanarak subdomain taraması yapar, Shodan, Google dork, robots txt, webarchive, wappalyzer, link gopher sayabileceğim ve onlarca tool sadece ve sadece recon içindi.


Bir web iş akışı( WEB AKIŞI BİL)​

Bir url açtığında neler oluyor gelin beraber bakalım.

URL → DNS → TCP/TLS → HTTP Request → Server → HTTP Response → Render

Adresi yazıyorsun

https://ornekfirma.com/profil

Örnek firma sitesindeki profili bana göster.

Arka planda çok hızlı bir şekilde şu döner:

Tarayıcın diyor ki: “Bu site nerede?”

Önce internetten sitenin IP adresini öğreniyor DNS.

Sonra o IPʼdeki bilgisayara bir mesaj gönderiyor:


“/profil sayfasını verir misin?”

SUNUCU CEVAP VERİR

isteği alır, sayfayı hazırlar ve sana geri yollar. Her şey yolundaysa cevap 200 OK olarak gözükür.

Site var ama ulaşmana izin vermiyorlarsa sadece yetkili abiler ulaşabiliyorsa 403 döner

site yoksa 404 döner

site geçici ve kalıcı olarak yönlendirilmişse 301 ve 302 döner

sunucu kaynaklı bir hata varsa 500 döner.

HTTP DURUM KODLARINI BİLMEYENİN PENTESTTE NE İŞİ VAR?

Bir web işleyiş mantığı basit haliyle bu şekildedir. Şimdi sıra recon aşamasında kullanılabilecek bazı araçlarda.


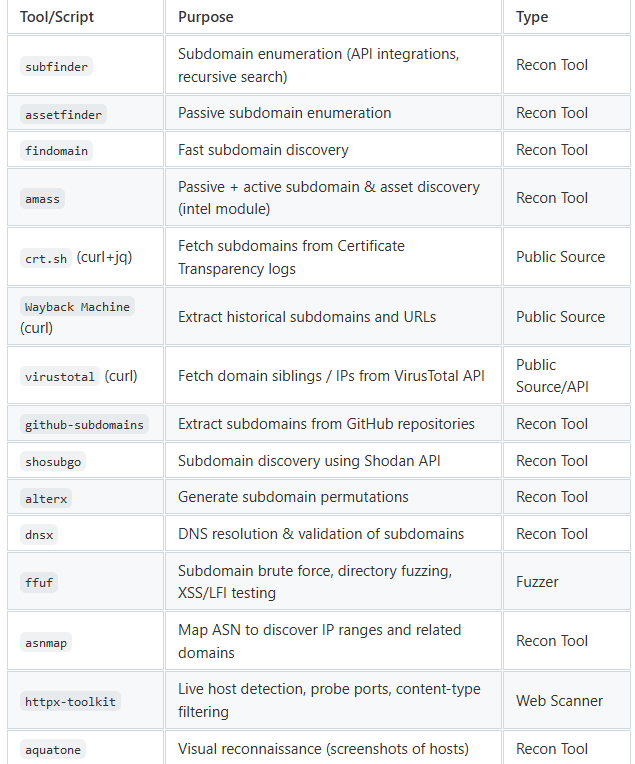
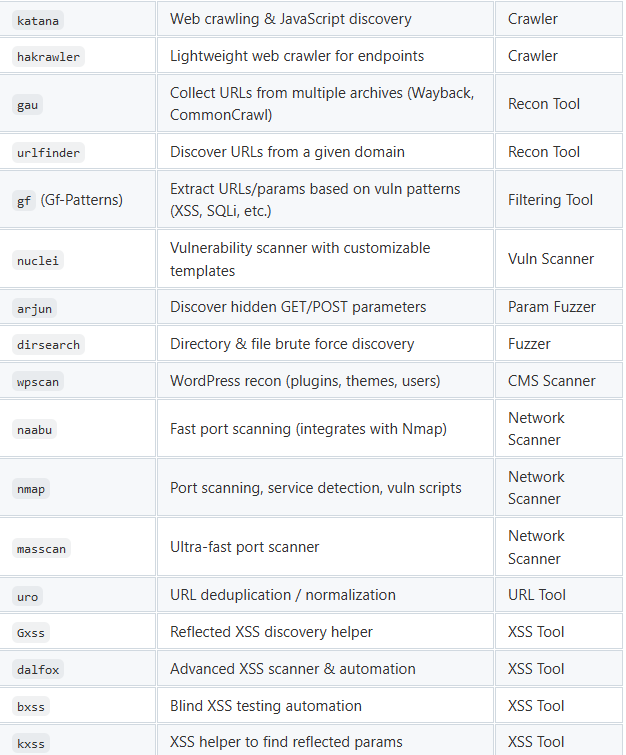
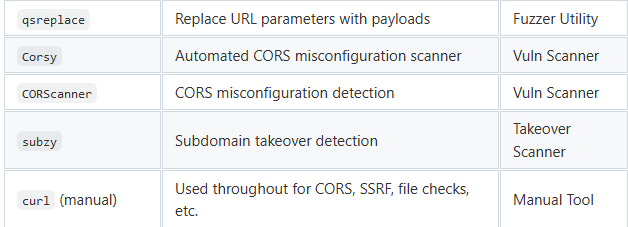
Genel itibariyle kullanılan Recon toollar​

1*i1LYbQ6k_R2Ak5WKI5QtuQ.png

1*AVr_5mBXegmCOehxgldxQg.png

1*UzYuT4TtxBxeaNeMWnHckQ.png

Robots.txt kullanımı

1*GKhbmHP6JOMN56xsZLg4Vg.png

Web archive kullanımı

1*fsMqeH0B4PCyQtnIoFXl3g.png


url= kısmından /*& kısmına kadar olan aralığa hedefi yazın ve çıkan sonuçları inceleyin

1*4bvYMBghbLYfdZOJ2-dz7g.png


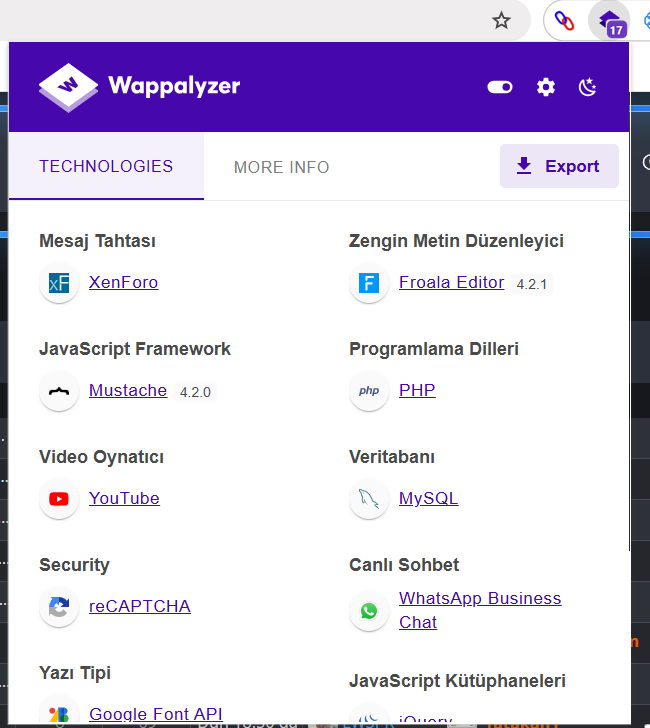
Wappalyzer kullanımı. wappalyzer sistemin tüm yazılımsal iskeletinİ, Teknolojik alt yapısını gösterir. Hangi diller kullanılmış hangi güvenlik duvarı var gibi gibi

1*bpQnH6SHf4V6xRpyt7matg.png

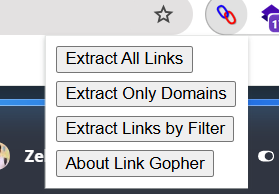
Link gopher kullanımı. Linkgopher bir sitede var olan tüm url’leri çıkarır. Unutulmuş muhim urller de barındırır muhakkak kullanın.

Recon aşamasının kilit noktalarından biri de Subdomain( alt alan) bulmadır. Subfinder, Amass, Findomain gibi subdomain çıkaran toollar kullanarak ; Unutulmuş , test için kullanılmış ama kritik veri barındıran, admin domainler vb alt alanlar çıkararak her türlü zafiyet denemesi yapabilirsiniz.

Subfinder -d Hedef.com gibi çok basit bir kullanımı vardır. Sizler bunu Bulduğunuz tüm alt alanları bir txt dosyasına kaydedin sonra yinelenenlerin hepsini silin.


cat *.txt | sort -u > final.txt

httpx , subfinder aracının bulduğu alt alanların http durum kodlarını ortaya çıkaran bir tooldur. Sizler bulduğunuz tüm alt alanları HTTPX toolu ile daha pratik kullanın. Sadece 200 durum kodu döndüren mi dilerseniz httpx ‘e status-code 200 yazarsınız

sadece 301 mi istiyorsunuz

sadece 403 mü istiyorsunuz

artık nasıl kullanmak istiyorsanız.

​


github.com


alın size httpx ile ilgili detaylı kaynak.

İşte bahsetmiş olduğum sistemin iş mantık akışını çözmek budur değerli arkadaşlar. Gidip subfinder ile bin tane subdomaini tek tek araştırmayın aktif mi değil mi diye. Bunun yerine tekrar edenleri silen, durum kodlarını ortaya çıkaran pratik httpx gibi toollar kullanarak pentest sürecinizi hızlandırın.

​

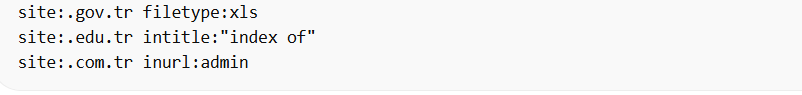
Bir diğer araç GoogleDork​

Google Dork kullanımı sandığınız kadar basit bir adım değil. Backend sistemi güncellerken şirket bilgilerini barındıran bir pdf dosyası unutmuş olamaz mı?

Genel basit kullanımı

1*RbdZa5efIGifRTI8FleHgQ.png


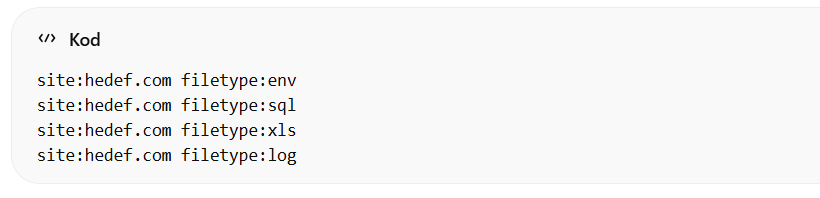
Hassas dosyaların çıkarımı

1*oEUa0QK5F-o-0Br6HEK01A.png


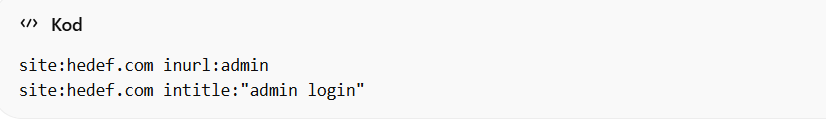
Admin sayfası bulma

1*GeBVrVPjyf3i5PIisCfmaQ.png

TR sitelerinde hassas veri arama

1*s-GCHmsaf2xVGDt78oAWCw.png
​

LostFuzzer: Hızlı ve Kolay DAST Tarayıcınız​

Basit ve doğrudan bir yaklaşım için LostFuzzer betiğini de kullanabilirsiniz . Bir alan adı (veya alan adları listesi) verin, betik otomatik olarak Nuclei DAST taraması yaparak güvenlik açıklarını bulacaktır. Hafif, kullanımı kolay ve minimum çabayla yüksek etkili sonuçlar sunuyor. Bu konu hakkında daha fazla bilgiyi Lostsec medium kanalında bulabilirsiniz.
​


Recon aşaması için hızlı bir giriş mahiyetinde olsun bu yazı. Part iki kısmında her bir aracı en verimli şekilde nasıl kullanırızı yazacağımız yazımı gelecektir.


Yazıyı Betul Altay hocam ile beraber hazırladık. Emeklerinden ötürü kendilerine şükranlarımı sunuyorum
elinize sağlık ama bir konu önerim var sizden dinlemek daha prof ve güzel olur diye düşündüm alt alan adlarında pentest yapanlar kadar ana domain veya ana domainin belirli alt alan adlarında (örneğin: account.example.com) pentest yapmayı seven insanlarda var şunu söylemek istiyorum ana domain üzerinde de recon tam anlamıyla nasıl yapılır neler yapabiliriz açıkçası öğrenmek güzel olur ve ben genelde endpoint araştırması yapıp ilk baş sitedeki her şeyi kullanıp historyden atak yüzeyleri çıkartıp sonra teste başlıyorum açıkçası ana domain üzerinde pentest yapacak insanın alt alan adlarına göre recon aşaması daha kısıtlı gibi ne kadar doğru konuştum bilemem. Ben onlarca subdomain arasında kaybolmayı hiç sevmiyorum:D
 
elinize sağlık hocam güzel konu olmuş ben şahsen main domainlerde açık aramayı gereksiz zor buluyorum sublardan ilerlemek çok daha kolay oluyor özelliklede büyük şirketlerde
 
Teşekkürler Zeki Hocam, çok güzel ve detaylı anlatmışsınız. Kolay gelsin...🙏🙏🙏
 
Geri
Üst